Камбоджа и Корея: персональные данные как самый уязвимый актив туристической платформы.
В декабре 2025 года Trip.com Group потеряла часть своих китайских пользователей не из-за утечки данных, а из-за слуха: одного объявления о партнерстве с туристическими властями Камбоджи было достаточно, чтобы вызвать волну сообщений в социальных сетях типа «Я удалил приложение». Тем временем в Южной Корее проверка регулирующих органов в отношении обработки компанией персональных данных длится уже год, и результаты пока не опубликованы. Для компании, которая получает 40% своей выручки за пределами Китая, доверие к тому, где и как хранятся данные клиентов, становится вопросом бизнес-модели.
Расследование Trip.com Group · Часть 7 из 10
Read in: Русский · 中文 · 한국어 · Español · Deutsch · Français
В декабре 2025 года Trip.com Group потеряла часть своих китайских пользователей не из-за утечки данных, а из-за слуха: одного объявления о партнерстве с туристическими властями Камбоджи было достаточно, чтобы вызвать волну сообщений в социальных сетях типа «Я удалил приложение». Тем временем в Южной Корее проверка регулирующих органов в отношении обработки компанией персональных данных длится уже год, и результаты пока не опубликованы. Для компании, которая получает 40% своей выручки за пределами Китая, доверие к тому, где и как хранятся данные клиентов, становится вопросом бизнес-модели.
В будние дни. Отписаться можно одним щелчком мыши.
Волна удалений без единого взлома
Конец декабря 2025 года. Trip.com объявляет о партнерстве с туристическими властями Камбоджи, что на первый взгляд кажется обычной новостью в сфере маркетинга туристических направлений. Но контекст был неблагоприятным: в том же месяце посольство Китая выпустило несколько предупреждений для своих граждан о поездках в Камбоджу, а напряженность на тайско-камбоджийской границе сохранялась.
Реакция в китайских социальных сетях последовала незамедлительно. Пользователи массово сообщали об удалении приложения Trip.com или своих аккаунтов. Главная опасение, как описывает японское издание Rocket Boys, отслеживавшее этот инцидент, заключалось в том, что личные данные путешественников могут попасть в мошеннические конторы в Камбодже, связанные с телефонным мошенничеством и торговлей людьми.
Важно внести ясность: никаких публичных доказательств передачи каких-либо данных так и не появилось. По некоторым данным, партнерство даже не началось. Тем не менее, компания приостановила сотрудничество, заявив, что оно касалось только продвижения туризма и что обмен персональными данными не планировался.
С точки зрения репутации, это необычайно чистый случай. Доверие к платформе обычно подрывается каким-либо инцидентом: взломом, утечкой информации, решением суда. В данном случае толчком послужило сочетание трех факторов, ни один из которых не беспокоил саму компанию: тревожная новостная обстановка в стране-партнере, устоявшееся представление аудитории о Камбодже как о базе для преступных колл-центров и уже существующая чувствительность китайских пользователей к вопросу о том, куда могут попасть их данные.
В связи с этим возникает открытый вопрос: оценивала ли компания коммуникационные риски партнерства до его объявления, и есть ли у нее процедура такой оценки перед заключением будущих соглашений с государственными органами в других странах?
Корея: Год без ответа
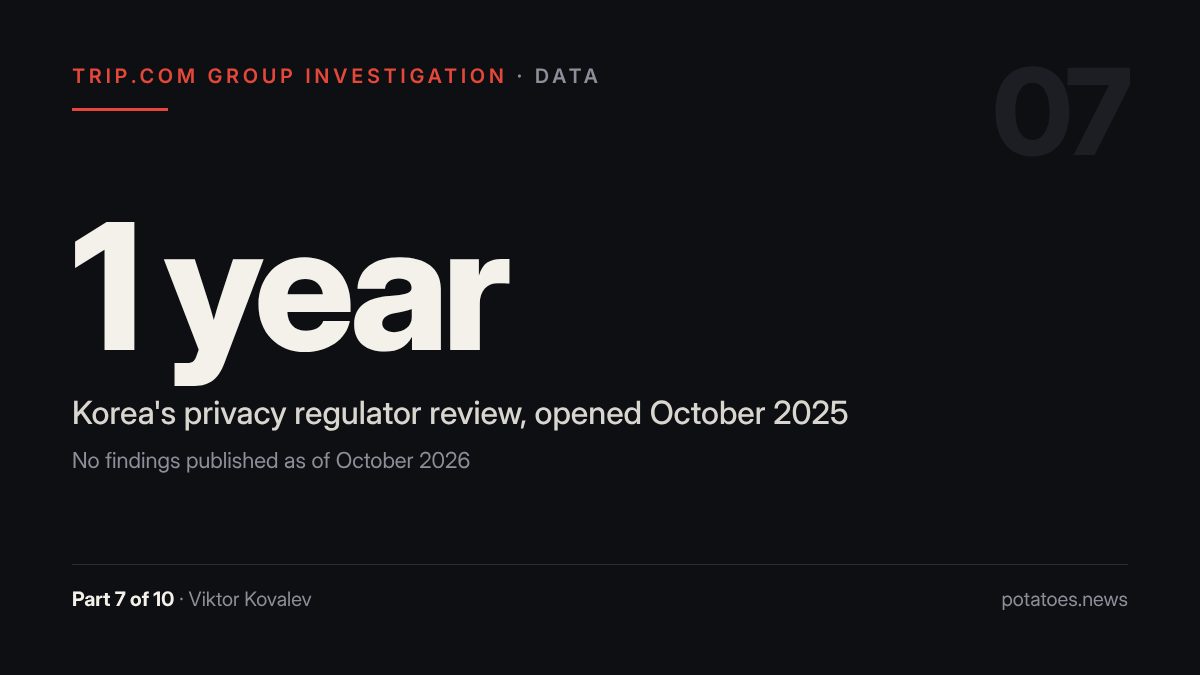
Если камбоджийская история — это слух, то корейская — история о регулирующем органе. 14 октября 2025 года Сон Кён Хи, председатель Комиссии по защите персональных данных Южной Кореи (PIPC), заявила на слушаниях, что комиссия изучит, нарушила ли компания Trip.com закон о защите персональных данных. По данным MLex, опасения вызывала возможная передача данных корейских пользователей в Китай. Также было отмечено, что компания ранее уже подвергалась расследованиям и штрафам по аналогичным вопросам; подробности этих предыдущих дел в открытых источниках отсутствуют.
По состоянию на 17 октября 2026 года, ровно через год, результаты проверки так и не были опубликованы. Это не обязательно указывает на сложность дела. 13 октября 2026 года Asia Economy сообщила, что PIPC подверглась критике в парламенте за 30 дел, оставшихся незавершенными более двух лет, в то время как установленная законом норма составляет от шести до двенадцати месяцев; в 2026 году комиссия провела выездные проверки только по 33 делам, или 5.7% от общего числа. Другими словами, молчание регулятора может отражать скорее накопившуюся задолженность, чем серьезность обвинений.
Для компании это слабое утешение. По данным корейского издания Dailian, Trip.com является крупнейшим онлайн-турагентством в Южной Корее по количеству пользователей. Неопределенность по деликатному вопросу «куда попадают мои данные» висит над крупнейшим рынком компании за пределами Китая уже год, и пользователи не получают ни подтверждения нарушений, ни опровержения от независимой стороны.
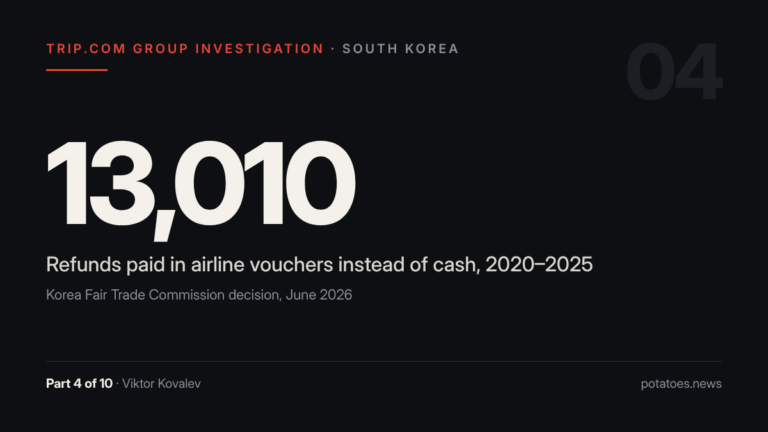
В целом, корейское регулирующее законодательство стало более требовательным к компании. 1 июня 2026 года другой регулирующий орган, Корейская комиссия по справедливой торговле (KFTC), оштрафовал Trip.com Travel Singapore и Trip.com Korea на общую сумму 10 миллионов вон за нарушения закона об электронной коммерции, в частности, за выдачу возвратов средств в виде авиабилетов вместо первоначального способа оплаты в 13 010 случаях. Сумма символическая, но сам факт показывает, что корейские ведомства внимательно следят за платформой, и вопрос о защите персональных данных рассматривается именно в этом контексте.
2014 год: Год, который компания не позволит себе забыть.
Единственный задокументированный инцидент с утечкой данных в истории компании датируется мартом 2014 года и по сегодняшним меркам выглядит довольно скромно. Платформа WooYun.org сообщила, что данные банковских карт 93 клиентов Ctrip (так тогда называлась компания) были сохранены на локальном сервере. Компания объяснила это «временным тестированием». Уязвимость была устранена в течение двух часов, карты клиентов были заменены бесплатно, Ctrip прекратила хранение CVV-кодов и создала фонд в размере 800 000 долларов для «белых хакеров», обнаруживших уязвимости.
Утечка данных с 93 карт вряд ли можно назвать масштабным нарушением. Примечательно, что компания по-прежнему указывает этот инцидент как фактор риска в своих годовых отчетах по форме 20-F, подаваемых в Комиссию по ценным бумагам и биржам США. Для инвестора это сигнал с двух сторон. С одной стороны, это добросовестное раскрытие информации: компания не претендует на безупречную репутацию. С другой стороны, это напоминание о том, что для платформы, выступающей в качестве продавца и самостоятельно списывающей средства с карт клиентов за билеты, данные карт остаются областью постоянной ответственности.
Стоит также отметить, чего не произошло. За период с 2023 по 2026 год в открытых источниках не было обнаружено крупных утечек данных в Trip.com Group. Для компании, имеющей 50 миллионов установок только в Google Play и десятки тысяч сотрудников, это существенный факт, который нельзя игнорировать при обсуждении ее репутации. Проблема компании не в утечке данных, а в том, что пользователи и регулирующие органы не уверены, куда именно они могут попасть.
Запросы на кредиты: обратная сторона тех же данных.
Тревога по поводу «перевода в Китай» или «в Камбоджу» носит абстрактный характер. Но существует повседневный аспект использования данных, который пользователи ощущают непосредственно. Компания BigGo, анализируя жалобы потребителей, зафиксировала сопутствующую проблему: навязчивые телефонные звонки с предложением кредитных продуктов и неправомерное взыскание долгов после бронирования.
Это жалобы, а не зафиксированные нарушения, и их масштабы невозможно оценить по этому источнику. Но они иллюстрируют механизм, объясняющий, почему слухи о Камбодже распространились так быстро. Пользователь, который начинает получать предложения о займах по телефону после покупки билета, уже сделал вывод: его номер телефона используется не по назначению. На этом основании любой слух о «передаче данных» встречает сопротивление.
Для платформы это важный поворотный момент. Монетизация клиентской базы с помощью финансовых продуктов — распространенная практика, но каждый нежелательный звонок подрывает именно тот ресурс, на котором держится вся модель онлайн-посредничества: готовность клиента доверить платформе паспортные данные, маршрут и карту.
Китайская компания, 40% выручки которой приходится на международный рынок.
В основе обеих историй, камбоджийской и корейской, лежит один и тот же вопрос: может ли компания со штаб-квартирой в Шанхае убедить иностранных пользователей в том, что их данные не подпадают под юрисдикцию Китая?
Структура Trip.com Group отражает попытку решить эту организационную проблему. Исполнительный офис расположен в Сингапуре, по адресу 30 Raffles Place; стороной, заключающей договоры с зарубежными клиентами, является Trip.com Travel Singapore Pte. Ltd., та самая организация, которая была оштрафована Корейской комиссией по справедливой торговле (KFTC). В то же время, материнская компания котируется на Nasdaq и в Гонконге, а штаб-квартира остается в Шанхае.
Экономические ставки растут. Международный бизнес принес компании около 40% выручки в 2025 году, по сравнению с 35% в 2024 году; валовые бронирования на международной платформе Trip.com выросли примерно на 60% в годовом исчислении. Чем быстрее растет доля зарубежных клиентов, тем больше обходится каждый эпизод недоверия. При выручке около 62.4 млрд юаней, 40% приходится примерно на 25 млрд юаней, которые зависят от пользователей, для которых «китайская компания» сама по себе может быть источником беспокойства.
Компания не отрицает риски. В своей форме 20-F она признает возможность предъявления претензий, связанных с персональными данными. А в июле 2026 года, после антимонопольного решения китайского регулятора SAMR, Trip.com включила защиту персональных данных в свой список из 19 мер в пяти областях, в рамках блока «защита потребителей». Что именно стоит за этим пунктом, какие именно архитектурные, юридические или аудиторские шаги предпринимаются, публично не разглашается.
Что могло бы успокоить пользователей: вопросы без ответов.
Поскольку компания не ответила на наш запрос о комментарии, остается лишь сформулировать вопросы, ответы на которые, согласно логике рынка, могли бы ослабить напряженность вокруг этой темы.
Где физически хранятся данные пользователей из Южной Кореи, Европы, России и других стран за пределами Китая, и может ли компания это документально подтвердить? Проходит ли Trip.com независимые проверки на предмет защиты данных, и готова ли компания опубликовать их результаты? Передаются ли данные иностранных пользователей в головную компанию в Шанхае, и если да, то на каком правовом основании? Есть ли у компании процедура оценки репутационных рисков перед заключением партнерских соглашений с государственными органами третьих стран, чего, судя по камбоджийскому инциденту, не было в декабре 2025 года? Наконец, на каких условиях используются номера телефонов клиентов для маркетинга финансовых продуктов, и может ли пользователь отказаться от этого?
Ни один из этих вопросов не предполагает, что компания нарушает закон. Но вместе они описывают разрыв между формальным соблюдением требований и доверием, которое формируется в сознании пользователей. Камбоджийский случай показал, что когда этот разрыв велик, слух распространяется среди аудитории быстрее, чем любое нарушение. Корейский случай показывает, что даже без решения регулирующего органа сам факт длительной проверки работает против компании.
Позиция компании
В связи с инцидентом в Камбодже компания Trip.com публично заявила, что партнерство касалось продвижения туризма и что обмен персональными данными не предполагался; сотрудничество было приостановлено. Что касается проверки Корейской комиссии по защите персональных данных, в доступных источниках не обнаружено никаких публичных заявлений компании. В своем годовом отчете по форме 20-F компания раскрывает инцидент 2014 года как фактор риска и признает возможность предъявления претензий, связанных с персональными данными. В июле 2026 года компания включила защиту персональных данных в список из 19 мер, принятых после решения Южноафриканского управления по защите персональных данных (SAMR). В адрес Trip.com был направлен запрос от СМИ; на момент публикации ответа получено не было.
Источники
- «Ракетные парни» — Массовое удаление данных с сайта Trip.com вызывает опасения по поводу обмена данными с Камбоджей.
- MLex — Заявление председателя PIPC по поводу обзора Trip.com
- Экономика Азии — Парламентская критика в адрес PIPC из-за незавершенных дел
- Korea Times — Федеральная торговая комиссия Кении оштрафована за нарушения законодательства в сфере электронной коммерции.
- Далянь — Обзор «теневых схем» KFTC и позиция Trip.com в Корее
- PhocusWire — Компания Ctrip столкнулась с уязвимостью в системе безопасности кредитных карт (2014).
- Форма 20-F, 2024 финансовый год — Годовой отчет Trip.com Group
- Форма 20-F, 2025 финансовый год — Годовой отчет Trip.com Group
- BigGo — жалобы на рекламные звонки, связанные с кредитными продуктами
- Стандарт — 19 мер по исправлению ситуации, принятых компанией Trip.com после штрафа, наложенного на SAMR.
Примечание: автор является клиентом Trip.com, потратившим на услуги более 100 000 долларов и имеющим нерешенную жалобу в службу поддержки. Этот опыт послужил поводом для написания данной серии статей; все утверждения в ней основаны на указанных документах и источниках.
Русский: Камбоджа и Корея: персональные данные как самый хрупкий актив турплатформы
Перевод подготовлен редакцией. Оригинал — на английском языке, выше.
В декабре 2025 года Trip.com Group потеряла часть китайских пользователей не из-за утечки, а из-за слуха: одного объявления о партнёрстве с туристическими властями Камбоджи хватило, чтобы в соцсетях началась волна «удалил приложение». Параллельно в Южной Корее уже год без опубликованного итога идёт проверка регулятора по персональным данным. Для компании, которая 40% выручки получает за пределами Китая, доверие к тому, где и как хранятся данные клиентов, становится вопросом бизнес-модели.
Волна удалений без единого взлома
Конец декабря 2025 года. Trip.com объявляет о партнёрстве с туристическими властями Камбоджи — на первый взгляд, рутинная для отрасли новость о продвижении направления. Но контекст оказался неблагоприятным: в том же месяце китайское посольство несколько раз предупреждало граждан о поездках в Камбоджу, а на тайско-камбоджийской границе сохранялась напряжённость.
В китайских соцсетях реакция была мгновенной. Пользователи массово публиковали посты о том, что удалили приложение или аккаунт Trip.com. Главный страх, судя по описанию японского издания Rocket Boys, которое отслеживало эпизод, — что персональные данные путешественников могут оказаться у мошеннических центров в Камбодже, связанных с телефонным мошенничеством и торговлей людьми.
Важно зафиксировать: никаких свидетельств того, что какие-либо данные были переданы, в публичном поле не появилось. По некоторым сообщениям, партнёрство даже не успело стартовать. Тем не менее компания приостановила сотрудничество и заявила, что речь шла исключительно о продвижении туризма и обмен персональными данными не предполагался.
С точки зрения репутационного анализа это редкий по чистоте случай. Обычно доверие к платформе подрывает инцидент — взлом, утечка, судебное решение. Здесь же триггером стало сочетание трёх факторов, ни один из которых не относился к самой компании: тревожный новостной фон вокруг страны-партнёра, устойчивое представление аудитории о Камбодже как о месте, где действуют преступные колл-центры, и уже существующая чувствительность китайских пользователей к вопросу, куда могут уйти их данные.
Открытый вопрос, который напрашивается после этого эпизода: оценивала ли компания информационные риски партнёрства до объявления, и есть ли у неё процедура такой оценки для будущих соглашений с государственными структурами в других странах?
Корея: год без ответа
Если камбоджийская история — о слухе, то корейская — о регуляторе. 14 октября 2025 года глава Комиссии по защите персональной информации Южной Кореи (PIPC) Сон Кён Хи заявила на слушаниях, что комиссия проверит, не нарушила ли Trip.com закон о персональных данных. Поводом, по данным MLex, стали опасения о передаче данных корейских пользователей в Китай. Там же прозвучало, что компания ранее уже расследовалась и наказывалась по схожим вопросам; подробности этих прежних дел в публичных источниках отсутствуют.
На 17 октября 2026 года — ровно год спустя — результат проверки не опубликован. Это не обязательно говорит о сложности дела. 13 октября 2026 года издание Asia Economy сообщило, что PIPC критиковали в парламенте за 30 дел, не завершённых более двух лет при нормативном сроке шесть–двенадцать месяцев; выездные проверки в 2026 году комиссия провела лишь по 33 делам — 5,7% от общего числа. Иными словами, молчание регулятора может объясняться его перегруженностью, а не тяжестью претензий.
Но для компании это слабое утешение. По данным корейского издания Dailian, Trip.com — первый по числу пользователей онлайн-турагент в Южной Корее. Неопределённость по чувствительному вопросу — «куда уходят мои данные» — висит над крупнейшим рынком компании за пределами Китая уже год, и у пользователей нет ни подтверждения нарушений, ни их опровержения от независимой стороны.
Корейская регуляторная среда в целом стала для компании более требовательной. 1 июня 2026 года другой регулятор, Комиссия по справедливой торговле (KFTC), оштрафовала Trip.com Travel Singapore и Trip.com Korea на 10 млн вон за нарушения закона об электронной коммерции — в частности, за возвраты ваучерами вместо исходного способа оплаты в 13 010 случаях. Сумма символическая, но сам факт показывает: корейские ведомства внимательно смотрят на платформу, и вопрос персональных данных рассматривается на этом фоне.
2014 год, который компания сама не даёт забыть
Единственный задокументированный инцидент с данными в истории компании относится к марту 2014 года и выглядит по нынешним меркам скромно. Платформа WooYun.org сообщила, что данные банковских карт 93 клиентов Ctrip (так тогда называлась компания) хранились на локальном сервере. Причиной компания назвала «временный тест». Уязвимость была устранена за два часа, карты клиентам заменили бесплатно, Ctrip перестала хранить коды CVV и создала фонд в $800 000 для «белых хакеров», ищущих уязвимости.
Девяносто три карты — цифра, которую трудно назвать масштабной утечкой. Любопытно другое: компания до сих пор упоминает этот инцидент как фактор риска в годовых отчётах по форме 20-F для американской Комиссии по ценным бумагам. Для инвестора это сигнал двоякий. С одной стороны, добросовестное раскрытие: компания не делает вид, что у неё безупречная история. С другой — напоминание, что для платформы, которая является merchant of record и сама списывает деньги за билеты, карточные данные остаются зоной постоянной ответственности.
Здесь уместно сказать и о том, чего не произошло. За 2023–2026 годы крупных утечек данных у Trip.com Group в открытых источниках не обнаружено. Для компании с 50 миллионами установок только в Google Play и десятками тысяч сотрудников это существенный факт, который в разговоре о репутации нельзя опускать. Проблема компании не в том, что данные утекали, а в том, что пользователи и регуляторы не уверены, куда они могут утечь.
Звонки о кредитах: другая сторона тех же данных
Тревога о «передаче в Китай» или «в Камбоджу» — абстрактная. Но есть и бытовое измерение использования данных, которое пользователи ощущают напрямую. Издание BigGo, разбирая жалобы потребителей, зафиксировало сопутствующую проблему: навязчивые телефонные звонки с предложением кредитных продуктов и некорректное взыскание долгов после бронирования.
Это жалобы, а не установленные нарушения, и их масштаб по этому источнику оценить нельзя. Но они иллюстрируют механизм, который объясняет, почему слух о Камбодже сработал так быстро. Пользователь, которому после покупки билета начинают звонить с предложением займа, уже сделал для себя вывод: его номер телефона используется за пределами того, ради чего он его оставил. На такую почву любой слух о «передаче данных» ложится без сопротивления.
Для платформы это важная развилка. Монетизация клиентской базы через финансовые продукты — распространённая практика, но каждый нежелательный звонок подтачивает ровно тот ресурс, на котором держится вся модель онлайн-посредника: готовность клиента доверить платформе паспортные данные, маршрут и карту.
Китайская компания с 40% международной выручки
Корень обеих историй — камбоджийской и корейской — один и тот же вопрос: может ли компания со штаб-квартирой в Шанхае убедить иностранных пользователей, что их данные не подчиняются китайской юрисдикции?
Структура Trip.com Group отражает попытку ответить на него организационно. Исполнительный офис расположен в Сингапуре, на 30 Raffles Place; стороной договоров с зарубежными клиентами выступает Trip.com Travel Singapore Pte. Ltd. — именно эту компанию штрафовал корейский KFTC. При этом материнская компания зарегистрирована на Nasdaq и в Гонконге, а штаб-квартира остаётся в Шанхае.
Экономическая ставка растёт. Международный бизнес принёс компании около 40% выручки в 2025 году против 35% в 2024-м; брутто-бронирования международной платформы Trip.com выросли примерно на 60% за год. Чем быстрее растёт зарубежная доля, тем дороже обходится каждый эпизод недоверия. При выручке около 62,4 млрд юаней 40% — это порядка 25 млрд юаней, зависящих от пользователей, для которых «китайская компания» само по себе может быть источником опасений.
Сама компания риски не отрицает. В отчёте 20-F она признаёт возможность претензий, связанных с персональными данными. А в июле 2026 года, после антимонопольного решения китайского регулятора SAMR, в список из 19 мер по пяти направлениям Trip.com включила защиту персональных данных как часть блока «защита потребителей». Что именно стоит за этим пунктом — какие архитектурные, юридические или аудиторские шаги, — публично не раскрыто.
Что могло бы успокоить пользователей: вопросы без ответов
Поскольку компания не ответила на запрос редакции, остаётся сформулировать вопросы, ответы на которые, по логике рынка, снизили бы напряжение вокруг темы.
Где физически хранятся данные пользователей из Южной Кореи, Европы, России и других стран за пределами Китая — и может ли компания это подтвердить документально? Проходит ли Trip.com независимый аудит защиты данных, и готова ли она публиковать его результаты? Передаются ли данные зарубежных пользователей в материнскую структуру в Шанхае, и если да, то на каких правовых основаниях? Есть ли у компании процедура оценки репутационных рисков перед заключением партнёрств с государственными органами третьих стран — то, чего, судя по камбоджийскому эпизоду, не хватило в декабре 2025 года? Наконец, на каких условиях номера телефонов клиентов используются для маркетинга финансовых продуктов и может ли пользователь от этого отказаться?
Ни один из этих вопросов не предполагает, что компания нарушает закон. Но вместе они описывают разрыв между формальным соблюдением норм и доверием, которое формируется у пользователей. Камбоджийский эпизод показал: когда такого разрыва много, слух перемещает аудиторию быстрее, чем любая утечка. А корейский показывает: даже без решения регулятора сам факт долгой проверки работает против компании.
Позиция компании
По эпизоду с Камбоджей Trip.com публично заявила, что партнёрство касалось продвижения туризма и обмен персональными данными не предполагался; сотрудничество было приостановлено. По корейской проверке PIPC публичных заявлений компании в доступных источниках нет. В годовом отчёте 20-F компания раскрывает инцидент 2014 года как фактор риска и признаёт возможность претензий, связанных с персональными данными. В июле 2026 года компания включила защиту персональных данных в перечень 19 мер, принятых после решения SAMR. Запрос редакции был направлен в Trip.com; на момент публикации ответ не получен.
Источники
- Rocket Boys — Trip.com mass deletions raise concerns over data sharing with Cambodia
- MLex — заявление главы PIPC о проверке Trip.com
- Asia Economy — критика PIPC в парламенте за незавершённые дела
- Korea Times — штраф KFTC за нарушения закона об e-commerce
- Dailian — проверка KFTC «тёмных паттернов» и позиция Trip.com в Корее
- PhocusWire — Ctrip hit by credit card security loophole (2014)
- Form 20-F, FY2024 — годовой отчёт Trip.com Group
- Form 20-F, FY2025 — годовой отчёт Trip.com Group
- BigGo — жалобы на звонки с кредитными продуктами
- The Standard — 19 мер Trip.com после штрафа SAMR
中文: 柬埔寨与韩国:个人数据——旅行平台最脆弱的资产
本文译文由编辑部提供,英文原文见上方。
2025年12月,Trip.com集团(携程集团)流失了部分中国用户,原因并非数据泄露,而是一则传言:仅仅一则与柬埔寨旅游主管部门合作的公告,就足以在社交媒体上引发一波“我已删除App”的帖子。与此同时在韩国,监管机构对该公司个人数据处理情况的审查已持续一年,至今未公布任何结果。对于一家40%收入来自中国境外的公司而言,客户对其数据存储地点和方式的信任,正在成为一个关乎商业模式的问题。
没有一次黑客攻击的删除潮
2025年12月下旬,Trip.com宣布与柬埔寨旅游主管部门开展合作,表面上这只是一条普通的目的地营销新闻。但时机不利:就在同一个月,中国大使馆多次就前往柬埔寨旅行向公民发出提醒,泰柬边境局势也持续紧张。
中国社交媒体的反应立竿见影。用户纷纷发帖称已删除Trip.com App或注销账户。据追踪此事的日本媒体Rocket Boys描述,核心担忧在于,旅客的个人数据可能流入柬埔寨与电信诈骗和人口贩卖有关联的诈骗园区。
需要明确的是:从未有任何数据被转移的证据公开出现。据部分报道,这项合作甚至尚未启动。尽管如此,公司仍暂停了合作,并表示合作仅涉及旅游推广,并未计划交换任何个人数据。
从声誉角度看,这是一个异常清晰的案例。对平台的信任通常因某一事件而受损:黑客攻击、数据泄露、法院判决。而此次的导火索是三个因素的叠加,且没有一个与公司本身有关:合作伙伴国周围令人不安的新闻背景、受众对柬埔寨作为犯罪呼叫中心据点的既有印象,以及中国用户对自身数据可能流向何处这一问题早已存在的敏感。
由此引出的悬而未决的问题是:公司在宣布这项合作之前是否评估过其传播风险?在今后与其他国家政府机构达成协议之前,公司是否有此类评估程序?
韩国:一年没有答案
如果说柬埔寨的故事关乎传言,那么韩国的故事则关乎监管机构。2025年10月14日,韩国个人信息保护委员会(PIPC)委员长宋景熙在一次听证会上表示,委员会将审查Trip.com是否违反了个人信息保护法。据MLex报道,关注点在于韩国用户数据可能被转移至中国。当时还提到,该公司此前曾因类似问题受到调查和处罚;这些早期案件的细节在公开资料中无从查证。
截至2026年10月17日,恰好一年过去,审查结果仍未公布。这未必意味着案件复杂。2026年10月13日,《亚洲经济》报道称,个人信息保护委员会在国会受到批评,原因是有30起案件超过两年仍未办结,而法定期限为六至十二个月;2026年,该委员会仅在33起案件中进行了现场检查,占总数的5.7%。换言之,监管机构的沉默反映的可能是其积压的案件,而非指控的严重程度。
这对公司来说并不是多大的安慰。据韩国媒体Dailian报道,按用户数量计算,Trip.com是韩国排名第一的在线旅行社。一个敏感问题——“我的数据去了哪里”——带来的不确定性,已在公司中国境外最大的市场上悬置了一年,而用户既没有得到独立方对违规的确认,也没有得到其不成立的结论。
韩国的监管环境总体上对该公司变得更加严格。2026年6月1日,另一家监管机构——韩国公平交易委员会(KFTC)以违反电子商务法为由,对Trip.com Travel Singapore和Trip.com Korea合计处以1000万韩元罚款,具体原因是在13,010起案例中以航空公司代金券形式而非原路退回至原支付方式办理退款。金额只是象征性的,但这一事实本身表明,韩国各机构正在密切关注该平台,而个人数据问题正是在这一背景下被审视的。
2014年:公司不允许自己忘记的一年
公司历史上唯一有据可查的数据事件发生在2014年3月,以今天的标准看规模不大。乌云平台(WooYun.org)报告称,携程(Ctrip,公司当时的名称)93名客户的银行卡数据被存储在一台本地服务器上。公司将此归因于“临时测试”。漏洞在两小时内得到修复,客户的银行卡被免费更换,携程停止存储CVV码,并设立了80万美元的基金,用于奖励发现漏洞的“白帽”黑客。
93张银行卡很难称得上大规模泄露。值得注意的是,公司至今仍在向美国证券交易委员会提交的20-F表格年度报告中,将这一事件列为风险因素。对投资者而言,这一信号具有双重含义。一方面,这是善意的信息披露:公司并未假装拥有无瑕的记录。另一方面,它也提醒人们,对于一个作为记账商户(merchant of record)、自行向客户银行卡收取机票款项的平台而言,银行卡数据始终是一个需要持续承担责任的领域。
同样值得指出的是哪些事情没有发生。在公开资料中,未发现Trip.com集团在2023–2026年间发生过重大数据泄露事件。对于一家仅在Google Play上就有5000万次安装、员工数以万计的公司来说,这是一个重要事实,在讨论其声誉时不能略去。公司的问题不在于数据已经泄露,而在于用户和监管机构无法确定数据可能泄露到哪里。
贷款电话:同一批数据的另一面
对“转移至中国”或“转移至柬埔寨”的焦虑是抽象的。但数据使用还有一个用户能够直接感受到的日常层面。BigGo在梳理消费者投诉时记录了一个伴随问题:预订之后接到推销信贷产品的骚扰电话以及不当催收。
这些是投诉,而非已认定的违规行为,其规模也无法根据这一来源评估。但它们揭示了一种机制,可以解释为何柬埔寨传言传播得如此之快。一位在购票后开始接到电话贷款推销的用户,早已得出了结论:自己的电话号码被用于超出其提供目的的用途。在这样的土壤上,任何关于“数据转移”的传言都会畅通无阻。
对平台而言,这是一个重要的岔路口。通过金融产品实现客户群变现是一种常见做法,但每一通不受欢迎的电话,都在侵蚀整个在线中介模式赖以存在的资源:客户愿意将护照信息、行程和银行卡托付给平台的意愿。
一家国际收入占40%的中国公司
柬埔寨和韩国这两个故事的根源是同一个问题:一家总部位于上海的公司,能否让海外用户相信他们的数据不受中国司法管辖?
Trip.com集团的架构体现了从组织层面回答这一问题的尝试。其行政办公室位于新加坡莱佛士坊30号(30 Raffles Place);面向海外客户的签约主体是Trip.com Travel Singapore Pte. Ltd.,也正是被韩国公平交易委员会处罚的那家实体。与此同时,母公司在纳斯达克和香港上市,总部仍在上海。
经济上的利害关系正在上升。2025年,国际业务为公司带来约40%的收入,高于2024年的35%;国际平台Trip.com的总预订额同比增长约60%。海外份额增长越快,每一次信任危机的代价就越高。以约624亿元人民币的收入计算,40%约合250亿元人民币,这部分收入依赖于那些可能仅仅因为“中国公司”这一身份就心存疑虑的用户。
公司并不否认这些风险。在20-F表格中,公司承认可能面临与个人数据相关的索赔。2026年7月,在中国监管机构国家市场监督管理总局(SAMR)作出反垄断决定后,Trip.com将个人数据保护纳入其涵盖五个领域的19项措施清单,归入“消费者保护”板块。这一条目背后究竟包括哪些架构、法律或审计方面的步骤,尚未公开披露。
什么能让用户安心:没有答案的问题
由于公司未回复我们的置评请求,剩下的就是提出一些问题——按照市场逻辑,这些问题的答案将缓解围绕这一话题的紧张情绪。
来自韩国、欧洲、俄罗斯及中国以外其他国家用户的数据实际存储在哪里?公司能否对此提供书面证明?Trip.com是否接受独立的数据保护审计,是否准备公布审计结果?海外用户的数据是否被传输至上海的母公司架构?如果是,依据何种法律基础?公司在与第三国政府机构建立合作之前,是否有评估声誉风险的程序?从柬埔寨事件来看,2025年12月时这一程序是缺失的。最后,客户的电话号码在何种条件下被用于营销金融产品?用户能否选择退出?
这些问题都不预设公司在违法。但它们共同描绘出形式上的合规与用户心中形成的信任之间的差距。柬埔寨事件表明,当这一差距很大时,传言对受众的影响比任何数据泄露都来得更快。韩国事件则表明,即便监管机构没有作出裁决,审查旷日持久这一事实本身就对公司不利。
公司立场
关于柬埔寨事件,Trip.com公开表示,该合作涉及旅游推广,并未计划交换任何个人数据;合作已暂停。关于韩国个人信息保护委员会的审查,在现有资料中未发现公司的任何公开声明。在20-F表格年度报告中,公司将2014年事件作为风险因素予以披露,并承认可能面临与个人数据相关的索赔。2026年7月,公司将个人数据保护纳入在国家市场监督管理总局作出决定后采取的19项措施清单。我们已向Trip.com发送媒体问询;截至发稿时尚未收到回复。
资料来源
- Rocket Boys — Trip.com大规模删除潮引发对与柬埔寨共享数据的担忧
- MLex — 个人信息保护委员会委员长关于审查Trip.com的表态
- 《亚洲经济》 — 国会就未办结案件批评个人信息保护委员会
- Korea Times — 韩国公平交易委员会因违反电子商务法开出罚单
- Dailian — 韩国公平交易委员会“黑暗模式”审查及Trip.com在韩国的地位
- PhocusWire — 携程遭遇信用卡安全漏洞(2014年)
- 20-F表格,2024财年 — Trip.com集团年度报告
- 20-F表格,2025财年 — Trip.com集团年度报告
- BigGo — 关于贷款产品营销电话的投诉
- The Standard — Trip.com在国家市场监督管理总局罚款后公布19项整改措施
한국어: 캄보디아와 한국: 여행 플랫폼의 가장 취약한 자산, 개인정보
이 번역은 편집부가 작성했습니다. 영어 원문은 위에 있습니다.
2025년 12월, 트립닷컴 그룹(Trip.com Group)은 일부 중국 이용자를 잃었다. 원인은 해킹이 아니라 소문이었다. 캄보디아 관광 당국과의 제휴 발표 단 한 건만으로도 소셜미디어에 “앱을 삭제했다”는 게시물이 쏟아지기에 충분했다. 한편 한국에서는 이 회사의 개인정보 처리에 대한 규제 당국의 검토가 1년째 이어지고 있지만 결과는 공개되지 않았다. 매출의 40%를 중국 밖에서 올리는 기업에게, 고객 데이터가 어디에 어떻게 저장되는지에 대한 신뢰는 비즈니스 모델의 문제가 되어 가고 있다.
해킹 한 번 없는 삭제 행렬
2025년 12월 말. 트립닷컴은 캄보디아 관광 당국과의 제휴를 발표한다. 겉보기에는 평범한 여행지 마케팅 소식이었다. 그러나 맥락이 좋지 않았다. 같은 달 중국 대사관은 캄보디아 여행과 관련해 자국민에게 여러 차례 경고를 발령했고, 태국·캄보디아 국경의 긴장도 계속되고 있었다.
중국 소셜미디어의 반응은 즉각적이었다. 이용자들은 트립닷컴 앱이나 계정을 삭제했다는 글을 대거 올렸다. 이 사건을 추적한 일본 매체 로켓보이즈(Rocket Boys)에 따르면, 핵심 우려는 여행자의 개인정보가 전화 사기 및 인신매매와 연계된 캄보디아의 사기 단지로 흘러갈 수 있다는 것이었다.
정확히 짚어 둘 필요가 있다. 데이터가 이전되었다는 증거는 공개적으로 단 한 번도 나오지 않았다. 일부 보도에 따르면 제휴는 시작조차 되지 않았다. 그럼에도 회사는 협력을 중단했고, 이 제휴는 관광 홍보에 관한 것일 뿐이며 개인정보 교환은 예정되어 있지 않았다고 밝혔다.
평판 관리 측면에서 이는 이례적으로 깔끔한 사례 연구다. 플랫폼에 대한 신뢰는 보통 해킹, 유출, 법원 판결 같은 사건으로 훼손된다. 이번에는 회사 자체와는 무관한 세 가지 요인이 결합해 방아쇠가 되었다. 파트너 국가를 둘러싼 불안한 뉴스 배경, 캄보디아를 범죄 콜센터의 거점으로 보는 대중의 고정된 인식, 그리고 자신의 데이터가 어디로 갈 수 있는지에 대한 중국 이용자들의 기존 민감성이다.
이 사건이 남긴 열린 질문은 이렇다. 회사는 제휴 발표 전에 커뮤니케이션 리스크를 평가했는가, 그리고 향후 다른 나라 정부 기관과 협약을 맺기 전에 그러한 평가를 위한 절차를 갖추고 있는가?
한국: 답 없는 1년
캄보디아 이야기가 소문에 관한 것이라면, 한국 이야기는 규제 당국에 관한 것이다. 2025년 10월 14일, 송경희 개인정보보호위원회(개인정보위, PIPC) 위원장은 국정감사에서 위원회가 트립닷컴의 개인정보 보호법 위반 여부를 살펴보겠다고 밝혔다. MLex에 따르면 우려 사항은 한국 이용자 데이터의 중국 이전 가능성이었다. 회사가 과거에도 유사한 문제로 조사를 받고 제재를 받은 적이 있다는 언급도 있었으나, 이전 사건들의 세부 내용은 공개 자료에서 확인되지 않는다.
정확히 1년이 지난 2026년 10월 17일 현재까지 검토 결과는 공개되지 않았다. 이것이 반드시 사건이 복잡하다는 뜻은 아니다. 2026년 10월 13일 아시아경제는 개인정보위가 법정 기준인 6개월에서 12개월을 넘어 2년 이상 처리되지 않은 사건 30건으로 국회에서 질타를 받았다고 보도했다. 2026년 위원회가 현장 조사를 실시한 사건은 33건, 전체의 5.7%에 불과했다. 다시 말해, 규제 당국의 침묵은 혐의의 중대성보다는 적체된 업무량을 반영하는 것일 수 있다.
회사로서는 별 위안이 되지 않는다. 한국 매체 데일리안에 따르면 트립닷컴은 이용자 수 기준 한국 1위 온라인 여행사다. “내 데이터는 어디로 가는가”라는 민감한 질문을 둘러싼 불확실성이 중국 밖 최대 시장에서 1년째 회사 위에 드리워져 있으며, 이용자들은 독립적인 주체로부터 위반 확인도, 혐의 해소도 받지 못하고 있다.
한국의 규제 환경은 전반적으로 회사에 더 까다로워졌다. 2026년 6월 1일, 또 다른 규제 기관인 공정거래위원회(공정위, KFTC)는 전자상거래법 위반을 이유로 Trip.com Travel Singapore와 Trip.com Korea에 합계 1,000만 원의 과태료를 부과했다. 구체적으로는 13,010건에서 환불을 원래 결제 수단이 아닌 항공사 바우처로 지급한 데 따른 것이다. 금액은 상징적이지만, 이 사실 자체는 한국 기관들이 플랫폼을 면밀히 주시하고 있음을 보여 주며, 개인정보 문제도 이러한 배경 속에서 다뤄지고 있다.
2014년: 회사가 스스로 잊지 않는 해
회사 역사상 유일하게 기록된 데이터 사고는 2014년 3월로 거슬러 올라가며, 오늘날 기준으로는 소박해 보인다. 우윈(WooYun.org) 플랫폼은 씨트립(Ctrip, 당시 회사명) 고객 93명의 은행 카드 데이터가 로컬 서버에 저장되어 있었다고 보고했다. 회사는 이를 “임시 테스트” 탓으로 돌렸다. 취약점은 2시간 이내에 수정되었고, 고객 카드는 무상으로 교체되었으며, 씨트립은 CVV 코드 저장을 중단하고 취약점을 찾아내는 “화이트 해커”를 위해 80만 달러 규모의 기금을 조성했다.
카드 93장은 대규모 유출이라 하기 어렵다. 주목할 점은 회사가 미국 증권거래위원회(SEC)에 제출하는 Form 20-F 연례 보고서에서 지금도 이 사고를 리스크 요인으로 언급한다는 것이다. 투자자에게 이 신호는 양면적이다. 한편으로는 선의의 공시다. 회사는 흠 없는 기록을 가진 척하지 않는다. 다른 한편으로는, 머천트 오브 레코드(merchant of record)로서 항공권 대금을 직접 고객 카드에 청구하는 플랫폼에게 카드 데이터는 영구적인 책임 영역으로 남아 있다는 점을 상기시킨다.
일어나지 않은 일도 언급할 가치가 있다. 2023–2026년 기간 트립닷컴 그룹의 주요 데이터 유출은 공개 자료에서 발견되지 않았다. Google Play에서만 5,000만 회 설치되고 직원이 수만 명에 이르는 기업에게 이는 평판에 관한 어떤 논의에서도 빠뜨릴 수 없는 중요한 사실이다. 회사의 문제는 데이터가 유출되었다는 것이 아니라, 이용자와 규제 당국이 데이터가 어디로 유출될 수 있는지 확신하지 못한다는 데 있다.
대출 전화: 같은 데이터의 다른 얼굴
“중국으로의 이전”이나 “캄보디아로의 이전”에 대한 불안은 추상적이다. 그러나 이용자가 직접 체감하는 데이터 활용의 일상적 차원이 있다. 소비자 불만을 검토한 BigGo는 부수적인 문제를 기록했다. 예약 후 신용 상품을 권유하는 성가신 전화와 부적절한 채권 추심이다.
이는 불만 제기이지 확정된 위반이 아니며, 그 규모도 이 출처로는 가늠할 수 없다. 하지만 이는 캄보디아 소문이 왜 그토록 빨리 퍼졌는지를 설명하는 메커니즘을 보여 준다. 항공권을 산 뒤 전화로 대출 권유를 받기 시작한 이용자는 이미 결론을 내렸다. 자신의 전화번호가 제공한 목적을 넘어 사용되고 있다는 것이다. 이런 토양에서는 “데이터 이전”에 관한 어떤 소문도 저항 없이 받아들여진다.
플랫폼에게 이는 중요한 갈림길이다. 금융 상품을 통한 고객 기반의 수익화는 흔한 관행이지만, 원치 않는 전화 한 통 한 통은 온라인 중개 모델 전체가 기대고 있는 바로 그 자원, 즉 여권 정보와 여행 일정, 카드를 플랫폼에 맡기려는 고객의 의지를 갉아먹는다.
해외 매출 40%의 중국 기업
캄보디아와 한국, 두 이야기의 뿌리는 같은 질문이다. 상하이에 본사를 둔 기업이 해외 이용자들에게 그들의 데이터가 중국 관할권의 적용을 받지 않는다고 설득할 수 있는가?
트립닷컴 그룹의 구조는 이 질문에 조직적으로 답하려는 시도를 반영한다. 경영 사무소는 싱가포르 래플스 플레이스 30번지(30 Raffles Place)에 있으며, 해외 고객의 계약 당사자는 Trip.com Travel Singapore Pte. Ltd.로, 바로 한국 공정위가 제재한 법인이다. 동시에 모회사는 나스닥과 홍콩에 상장되어 있고 본사는 여전히 상하이에 있다.
경제적 이해관계는 커지고 있다. 국제 사업은 2025년 회사 매출의 약 40%를 차지해 2024년의 35%보다 늘었고, 국제 플랫폼 트립닷컴의 총 예약액은 전년 대비 약 60% 증가했다. 해외 비중이 빠르게 커질수록 불신 사태 하나하나의 비용도 커진다. 약 624억 위안의 매출 가운데 40%는 약 250억 위안 규모로, “중국 기업”이라는 사실 자체가 우려의 원인이 될 수 있는 이용자들에게 달려 있다.
회사는 리스크를 부인하지 않는다. Form 20-F에서 회사는 개인정보와 관련된 청구가 제기될 가능성을 인정한다. 그리고 2026년 7월, 중국 규제 당국인 국가시장감독관리총국(SAMR)의 반독점 결정 이후 트립닷컴은 5개 분야 19개 조치 목록에 “소비자 보호” 블록의 일부로 개인정보 보호를 포함시켰다. 이 항목 뒤에 정확히 어떤 아키텍처·법률·감사 조치가 있는지는 공개되지 않았다.
이용자를 안심시킬 것: 답 없는 질문들
회사가 논평 요청에 응하지 않았기 때문에, 남은 일은 시장의 논리상 그 답이 이 주제를 둘러싼 긴장을 완화할 질문들을 정리하는 것이다.
한국, 유럽, 러시아 및 중국 이외 국가 이용자들의 데이터는 물리적으로 어디에 저장되며, 회사는 이를 문서로 입증할 수 있는가? 트립닷컴은 독립적인 데이터 보호 감사를 받는가, 그리고 그 결과를 공개할 준비가 되어 있는가? 해외 이용자의 데이터가 상하이의 모회사 구조로 이전되는가, 그렇다면 어떤 법적 근거에 따른 것인가? 회사는 제3국 정부 기관과 제휴를 맺기 전에 평판 리스크를 평가하는 절차를 갖추고 있는가? 캄보디아 사례로 보면 2025년 12월에는 그러한 절차가 없었다. 마지막으로, 고객의 전화번호는 어떤 조건에서 금융 상품 마케팅에 사용되며, 이용자는 이를 거부할 수 있는가?
이 질문들 가운데 어느 것도 회사가 법을 어기고 있다고 전제하지 않는다. 그러나 이 질문들은 함께 형식적 컴플라이언스와 이용자의 마음속에 형성되는 신뢰 사이의 간극을 보여 준다. 캄보디아 사례는 그 간극이 클 때 소문이 어떤 유출보다도 빠르게 대중을 움직인다는 것을 보여 주었다. 한국 사례는 규제 당국의 결정이 없더라도 장기화된 검토라는 사실만으로도 회사에 불리하게 작용한다는 것을 보여 준다.
회사 입장
캄보디아 사례와 관련해 트립닷컴은 해당 제휴가 관광 홍보에 관한 것이었고 개인정보 교환은 예정되어 있지 않았다고 공개적으로 밝혔으며, 협력은 중단되었다. 한국 개인정보위의 검토와 관련해서는 확인 가능한 자료에서 회사의 공개 입장이 발견되지 않는다. Form 20-F 연례 보고서에서 회사는 2014년 사고를 리스크 요인으로 공시하고 개인정보 관련 청구 가능성을 인정한다. 2026년 7월 회사는 SAMR 결정 이후 채택한 19개 조치 목록에 개인정보 보호를 포함시켰다. 트립닷컴에 취재 요청을 보냈으나 보도 시점까지 답변을 받지 못했다.
출처
- 로켓보이즈(Rocket Boys) — 트립닷컴 대규모 삭제 사태, 캄보디아와의 데이터 공유 우려 불러
- MLex — 트립닷컴 검토에 관한 개인정보위 위원장 발언
- 아시아경제 — 미처리 사건을 둘러싼 국회의 개인정보위 비판
- 코리아타임스(Korea Times) — 공정위의 전자상거래법 위반 제재
- 데일리안 — 공정위의 “다크 패턴” 점검과 한국 내 트립닷컴의 위상
- PhocusWire — 씨트립, 신용카드 보안 허점 노출(2014년)
- Form 20-F, 2024 회계연도 — 트립닷컴 그룹 연례 보고서
- Form 20-F, 2025 회계연도 — 트립닷컴 그룹 연례 보고서
- BigGo — 대출 상품 마케팅 전화에 대한 불만
- 더 스탠더드(The Standard) — SAMR 과징금 이후 트립닷컴의 19개 시정 조치
Español: Camboya y Corea: los datos personales, el activo más frágil de una plataforma de viajes
Traducción preparada por la redacción. El original en inglés figura más arriba.
En diciembre de 2025, Trip.com Group perdió a parte de sus usuarios chinos no por una filtración, sino por un rumor: bastó un único anuncio de una alianza con las autoridades turísticas de Camboya para desatar en redes sociales una oleada de mensajes del tipo «he borrado la aplicación». Mientras tanto, en Corea del Sur, la revisión de un regulador sobre el tratamiento de los datos personales por parte de la compañía lleva ya un año sin que se haya publicado ningún resultado. Para una empresa que obtiene el 40% de sus ingresos fuera de China, la confianza en dónde y cómo se almacenan los datos de los clientes se está convirtiendo en una cuestión de modelo de negocio.
Una oleada de bajas sin un solo hackeo
Finales de diciembre de 2025. Trip.com anuncia una alianza con las autoridades turísticas de Camboya, en apariencia una noticia rutinaria de marketing de destinos. Pero el contexto era desfavorable: ese mismo mes, la embajada china había emitido varias advertencias a sus ciudadanos sobre los viajes a Camboya, y persistían las tensiones en la frontera entre Tailandia y Camboya.
La reacción en las redes sociales chinas fue inmediata. Los usuarios publicaron en masa que habían eliminado la aplicación de Trip.com o sus cuentas. El temor central, según lo describió el medio japonés Rocket Boys, que siguió el episodio, era que los datos personales de los viajeros pudieran acabar en manos de complejos de estafas en Camboya vinculados al fraude telefónico y a la trata de personas.
Conviene ser precisos: nunca salió a la luz pública ninguna prueba de que se hubiera transferido dato alguno. Según algunas informaciones, la alianza ni siquiera había empezado. Aun así, la compañía suspendió la cooperación y declaró que se refería únicamente a la promoción turística y que no se había previsto ningún intercambio de datos personales.
Desde el punto de vista reputacional, se trata de un caso de estudio inusualmente limpio. La confianza en una plataforma suele socavarse a raíz de un incidente: un hackeo, una filtración, una sentencia judicial. Aquí el detonante fue la combinación de tres factores, ninguno de los cuales afectaba a la propia empresa: un contexto informativo alarmante en torno al país socio, la percepción arraigada del público de Camboya como base de centros de llamadas delictivos y la sensibilidad previa de los usuarios chinos ante la cuestión de adónde podrían ir a parar sus datos.
La pregunta abierta que deja el episodio: ¿evaluó la compañía el riesgo comunicativo de la alianza antes de anunciarla, y cuenta con un procedimiento para esa evaluación antes de futuros acuerdos con organismos públicos de otros países?
Corea: un año sin respuesta
Si la historia camboyana trata de un rumor, la coreana trata de un regulador. El 14 de octubre de 2025, Song Kyung-hee, presidenta de la Comisión de Protección de la Información Personal (PIPC) de Corea del Sur, declaró en una audiencia que la comisión examinaría si Trip.com había infringido la ley de protección de datos personales. La preocupación, según MLex, era la posible transferencia de datos de usuarios coreanos a China. También se indicó que la compañía ya había sido investigada y sancionada anteriormente por cuestiones similares; los detalles de esos casos anteriores no están disponibles en fuentes públicas.
A 17 de octubre de 2026, exactamente un año después, no se ha publicado ningún resultado de la revisión. Eso no indica necesariamente que el caso sea complejo. El 13 de octubre de 2026, Asia Economy informó de que la PIPC había sido criticada en el Parlamento por 30 casos sin concluir durante más de dos años, frente a un plazo legal de seis a doce meses; en 2026 la comisión realizó inspecciones in situ en solo 33 casos, el 5,7% del total. Dicho de otro modo, el silencio del regulador puede reflejar su acumulación de expedientes más que la gravedad de las acusaciones.
Es un pobre consuelo para la compañía. Según el medio coreano Dailian, Trip.com es la agencia de viajes en línea número uno de Corea del Sur por número de usuarios. La incertidumbre sobre una cuestión sensible, «adónde van mis datos», pesa desde hace un año sobre el mayor mercado de la compañía fuera de China, y los usuarios no tienen ni una confirmación de infracciones ni un sobreseimiento por parte de un tercero independiente.
El entorno regulatorio coreano se ha vuelto, en general, más exigente para la compañía. El 1 de junio de 2026, otro regulador, la Comisión de Comercio Justo de Corea (KFTC), multó a Trip.com Travel Singapore y Trip.com Korea con un total de 10 millones de wones por infringir la ley de comercio electrónico, concretamente por emitir reembolsos en forma de bonos de aerolíneas en lugar de devolverlos al medio de pago original en 13.010 casos. La cantidad es simbólica, pero el hecho en sí muestra que los organismos coreanos vigilan de cerca la plataforma, y la cuestión de los datos personales se examina en ese contexto.
2014: el año que la compañía no se permite olvidar
El único incidente de datos documentado en la historia de la compañía se remonta a marzo de 2014 y parece modesto para los estándares actuales. La plataforma WooYun.org informó de que los datos de las tarjetas bancarias de 93 clientes de Ctrip (como se llamaba entonces la compañía) se habían almacenado en un servidor local. La empresa lo atribuyó a una «prueba temporal». La vulnerabilidad se corrigió en dos horas, las tarjetas de los clientes se sustituyeron gratuitamente, Ctrip dejó de almacenar los códigos CVV y creó un fondo de 800.000 dólares para los hackers de «sombrero blanco» que detecten vulnerabilidades.
Noventa y tres tarjetas difícilmente constituyen una filtración a gran escala. Lo llamativo es que la compañía sigue citando el incidente como factor de riesgo en sus informes anuales en el Formulario 20-F presentados ante la Comisión de Bolsa y Valores de EE. UU. (SEC). Para un inversor, la señal tiene dos lecturas. Por un lado, es una divulgación de buena fe: la compañía no finge tener un historial impecable. Por otro, es un recordatorio de que, para una plataforma que actúa como comerciante registrado (merchant of record), es decir, que cobra ella misma los billetes en las tarjetas de los clientes, los datos de las tarjetas siguen siendo un ámbito de responsabilidad permanente.
También merece la pena decir lo que no ocurrió. Para el periodo 2023–2026, no se han encontrado en fuentes abiertas filtraciones de datos importantes en Trip.com Group. Para una empresa con 50 millones de instalaciones solo en Google Play y decenas de miles de empleados, se trata de un hecho relevante que no puede omitirse en ningún análisis de su reputación. El problema de la compañía no es que se hayan filtrado datos, sino que los usuarios y los reguladores no están seguros de adónde podrían filtrarse.
Llamadas de préstamos: la otra cara de los mismos datos
La inquietud por la «transferencia a China» o «a Camboya» es abstracta. Pero existe una dimensión cotidiana del uso de los datos que los usuarios perciben directamente. BigGo, al revisar las quejas de consumidores, registró un problema asociado: llamadas telefónicas intrusivas que ofrecen productos de crédito y prácticas de cobro de deudas indebidas tras una reserva.
Se trata de quejas, no de infracciones acreditadas, y su alcance no puede evaluarse a partir de esta fuente. Pero ilustran el mecanismo que explica por qué el rumor sobre Camboya se propagó tan rápido. Un usuario que empieza a recibir ofertas de préstamos por teléfono después de comprar un billete ya ha sacado una conclusión: su número de teléfono se está utilizando más allá del fin para el que lo facilitó. En ese terreno, cualquier rumor sobre «transferencia de datos» cala sin resistencia.
Para una plataforma, se trata de una encrucijada importante. Monetizar una base de clientes mediante productos financieros es una práctica habitual, pero cada llamada no deseada erosiona precisamente el recurso sobre el que descansa todo el modelo de intermediación en línea: la disposición del cliente a confiar a la plataforma los datos de su pasaporte, su itinerario y su tarjeta.
Una empresa china con un 40% de ingresos internacionales
La raíz de ambas historias, la camboyana y la coreana, es la misma pregunta: ¿puede una empresa con sede en Shanghái convencer a los usuarios extranjeros de que sus datos no están sujetos a la jurisdicción china?
La estructura de Trip.com Group refleja un intento de responder a esta pregunta en el plano organizativo. La oficina ejecutiva está en Singapur, en 30 Raffles Place; la parte contratante para los clientes extranjeros es Trip.com Travel Singapore Pte. Ltd., la misma entidad multada por la KFTC coreana. Al mismo tiempo, la matriz cotiza en el Nasdaq y en Hong Kong, y la sede sigue en Shanghái.
Lo que está en juego económicamente es cada vez mayor. El negocio internacional aportó a la compañía alrededor del 40% de los ingresos en 2025, frente al 35% de 2024; las reservas brutas de la plataforma internacional Trip.com crecieron cerca de un 60% interanual. Cuanto más rápido crece la cuota exterior, más cuesta cada episodio de desconfianza. Con unos ingresos de unos 62.400 millones de yuanes, el 40% equivale a unos 25.000 millones de yuanes que dependen de usuarios para quienes «una empresa china» puede ser, en sí misma, motivo de preocupación.
La compañía no niega los riesgos. En su Formulario 20-F reconoce la posibilidad de reclamaciones relacionadas con datos personales. Y en julio de 2026, tras la decisión antimonopolio del regulador chino SAMR, Trip.com incluyó la protección de datos personales en su lista de 19 medidas en cinco áreas, dentro del bloque de «protección del consumidor». Qué hay exactamente detrás de ese punto, qué pasos de arquitectura, jurídicos o de auditoría, no se ha hecho público.
Qué tranquilizaría a los usuarios: preguntas sin respuesta
Dado que la compañía no respondió a nuestra solicitud de comentarios, solo queda formular las preguntas cuyas respuestas, según la lógica del mercado, aliviarían la tensión en torno a este tema.
¿Dónde se almacenan físicamente los datos de los usuarios de Corea del Sur, Europa, Rusia y otros países fuera de China, y puede la compañía documentarlo? ¿Se somete Trip.com a auditorías independientes de protección de datos y está dispuesta a publicar sus resultados? ¿Se transfieren los datos de los usuarios extranjeros a la estructura matriz en Shanghái y, en tal caso, con qué base jurídica? ¿Cuenta la compañía con un procedimiento para evaluar el riesgo reputacional antes de establecer alianzas con organismos públicos de terceros países, algo que, a juzgar por el episodio camboyano, faltaba en diciembre de 2025? Por último, ¿en qué condiciones se utilizan los números de teléfono de los clientes para comercializar productos financieros, y puede un usuario negarse?
Ninguna de estas preguntas presupone que la compañía esté infringiendo la ley. Pero, en conjunto, describen la brecha entre el cumplimiento formal y la confianza que se forma en la mente de los usuarios. El episodio camboyano mostró que, cuando esa brecha es amplia, un rumor mueve a la audiencia más rápido que cualquier filtración. El coreano muestra que, incluso sin una resolución del regulador, el mero hecho de una revisión prolongada juega en contra de la compañía.
Posición de la compañía
Sobre el episodio de Camboya, Trip.com declaró públicamente que la alianza se refería a la promoción turística y que no se había previsto ningún intercambio de datos personales; la cooperación se suspendió. Sobre la revisión de la PIPC coreana, no se encuentran declaraciones públicas de la compañía en las fuentes disponibles. En su informe anual en el Formulario 20-F, la compañía divulga el incidente de 2014 como factor de riesgo y reconoce la posibilidad de reclamaciones relacionadas con datos personales. En julio de 2026, la compañía incluyó la protección de datos personales en la lista de 19 medidas adoptadas tras la decisión de la SAMR. Se envió una solicitud de prensa a Trip.com; en el momento de la publicación no se había recibido respuesta.
Fuentes
- Rocket Boys — Las bajas masivas de Trip.com suscitan inquietud por el intercambio de datos con Camboya
- MLex — Declaración de la presidenta de la PIPC sobre la revisión de Trip.com
- Asia Economy — Críticas parlamentarias a la PIPC por casos sin concluir
- Korea Times — Multas de la KFTC por infracciones de la ley de comercio electrónico
- Dailian — Revisión de «patrones oscuros» de la KFTC y posición de Trip.com en Corea
- PhocusWire — Ctrip, afectada por una brecha de seguridad en tarjetas de crédito (2014)
- Formulario 20-F, ejercicio 2024 — Informe anual de Trip.com Group
- Formulario 20-F, ejercicio 2025 — Informe anual de Trip.com Group
- BigGo — Quejas sobre llamadas de marketing de productos de préstamo
- The Standard — Las 19 medidas correctoras de Trip.com tras la multa de la SAMR
Deutsch: Kambodscha und Korea: Personendaten als verwundbarstes Kapital einer Reiseplattform
Übersetzung der Redaktion. Das englische Original steht weiter oben.
Im Dezember 2025 verlor die Trip.com Group einen Teil ihrer chinesischen Nutzer – nicht durch ein Datenleck, sondern durch ein Gerücht: Eine einzige Ankündigung einer Partnerschaft mit den Tourismusbehörden Kambodschas genügte, um in den sozialen Medien eine Welle von „Ich habe die App gelöscht“-Beiträgen auszulösen. Unterdessen läuft in Südkorea die Prüfung einer Aufsichtsbehörde zum Umgang des Unternehmens mit Personendaten nun schon seit einem Jahr, ohne dass ein Ergebnis veröffentlicht worden wäre. Für ein Unternehmen, das 40% seines Umsatzes außerhalb Chinas erzielt, wird das Vertrauen darin, wo und wie Kundendaten gespeichert werden, zu einer Frage des Geschäftsmodells.
Eine Löschwelle ohne einen einzigen Hackerangriff
Ende Dezember 2025. Trip.com kündigt eine Partnerschaft mit den Tourismusbehörden Kambodschas an – dem Anschein nach eine routinemäßige Meldung aus dem Destinationsmarketing. Doch das Umfeld war ungünstig: Im selben Monat hatte die chinesische Botschaft mehrere Warnungen an Staatsbürger zu Reisen nach Kambodscha herausgegeben, und an der thailändisch-kambodschanischen Grenze hielten die Spannungen an.
Die Reaktion in den chinesischen sozialen Medien kam sofort. Nutzer meldeten massenhaft, sie hätten die Trip.com-App oder ihre Konten gelöscht. Die zentrale Befürchtung bestand, wie das japanische Medium Rocket Boys beschrieb, das die Episode verfolgte, darin, dass personenbezogene Daten von Reisenden bei Betrugszentren in Kambodscha landen könnten, die mit Telefonbetrug und Menschenhandel in Verbindung gebracht werden.
Es gilt, präzise zu sein: Belege dafür, dass irgendwelche Daten übermittelt wurden, sind nie öffentlich aufgetaucht. Einigen Berichten zufolge hatte die Partnerschaft noch nicht einmal begonnen. Dennoch setzte das Unternehmen die Zusammenarbeit aus und erklärte, sie habe ausschließlich die Tourismusförderung betroffen und ein Austausch personenbezogener Daten sei nicht vorgesehen gewesen.
Aus Reputationssicht ist dies eine ungewöhnlich klare Fallstudie. Das Vertrauen in eine Plattform wird normalerweise durch einen Vorfall untergraben: einen Hackerangriff, ein Datenleck, ein Gerichtsurteil. Hier war der Auslöser eine Kombination aus drei Faktoren, von denen keiner das Unternehmen selbst betraf: ein alarmierendes Nachrichtenumfeld rund um das Partnerland, die gefestigte Wahrnehmung Kambodschas als Basis krimineller Callcenter beim Publikum und die bereits vorhandene Sensibilität chinesischer Nutzer für die Frage, wohin ihre Daten gelangen könnten.
Die offene Frage, die sich aus der Episode ergibt: Hat das Unternehmen das Kommunikationsrisiko der Partnerschaft vor ihrer Ankündigung bewertet, und verfügt es über ein Verfahren für eine solche Bewertung vor künftigen Vereinbarungen mit Regierungsstellen anderer Länder?
Korea: Ein Jahr ohne Antwort
Handelt die kambodschanische Geschichte von einem Gerücht, so handelt die koreanische von einer Aufsichtsbehörde. Am 14. Oktober 2025 erklärte Song Kyung-hee, Vorsitzende der südkoreanischen Kommission zum Schutz personenbezogener Informationen (PIPC), bei einer Anhörung, die Kommission werde prüfen, ob Trip.com gegen das Datenschutzgesetz verstoßen habe. Im Mittelpunkt stand laut MLex die mögliche Übermittlung von Daten koreanischer Nutzer nach China. Zudem hieß es, das Unternehmen sei bereits früher wegen ähnlicher Fragen untersucht und sanktioniert worden; Einzelheiten zu diesen früheren Fällen sind in öffentlichen Quellen nicht verfügbar.
Stand 17. Oktober 2026, genau ein Jahr später, ist kein Ergebnis der Prüfung veröffentlicht worden. Das deutet nicht zwangsläufig auf einen komplexen Fall hin. Am 13. Oktober 2026 berichtete Asia Economy, die PIPC sei im Parlament kritisiert worden, weil 30 Fälle seit mehr als zwei Jahren unerledigt seien, während die gesetzliche Norm sechs bis zwölf Monate vorsieht; 2026 führte die Kommission nur in 33 Fällen Vor-Ort-Prüfungen durch, das sind 5,7% der Gesamtzahl. Mit anderen Worten: Das Schweigen der Behörde könnte eher ihren Rückstau widerspiegeln als die Schwere der Vorwürfe.
Für das Unternehmen ist das ein schwacher Trost. Laut dem koreanischen Medium Dailian ist Trip.com gemessen an der Nutzerzahl das führende Online-Reisebüro in Südkorea. Die Ungewissheit in einer heiklen Frage – „Wohin gehen meine Daten?“ – liegt seit einem Jahr über dem größten Markt des Unternehmens außerhalb Chinas, und die Nutzer haben weder eine Bestätigung von Verstößen noch eine Entlastung durch eine unabhängige Stelle.
Das koreanische Regulierungsumfeld ist für das Unternehmen insgesamt anspruchsvoller geworden. Am 1. Juni 2026 verhängte eine andere Aufsichtsbehörde, die Korea Fair Trade Commission (KFTC), gegen Trip.com Travel Singapore und Trip.com Korea Bußgelder von insgesamt 10 Millionen Won wegen Verstößen gegen das E-Commerce-Gesetz, konkret dafür, dass in 13.010 Fällen Erstattungen als Airline-Gutscheine statt auf das ursprüngliche Zahlungsmittel geleistet wurden. Der Betrag ist symbolisch, doch die Tatsache an sich zeigt, dass koreanische Behörden die Plattform genau beobachten – und die Datenschutzfrage wird vor diesem Hintergrund betrachtet.
2014: Das Jahr, das sich das Unternehmen nicht zu vergessen erlaubt
Der einzige dokumentierte Datenvorfall in der Geschichte des Unternehmens stammt aus dem März 2014 und wirkt nach heutigen Maßstäben bescheiden. Die Plattform WooYun.org meldete, dass Bankkartendaten von 93 Kunden von Ctrip (wie das Unternehmen damals hieß) auf einem lokalen Server gespeichert worden waren. Das Unternehmen führte dies auf einen „vorübergehenden Test“ zurück. Die Schwachstelle wurde innerhalb von zwei Stunden behoben, die Karten der Kunden wurden kostenlos ersetzt, Ctrip stellte die Speicherung von CVV-Codes ein und richtete einen Fonds über 800.000 US-Dollar für „White-Hat“-Hacker ein, die Schwachstellen aufspüren.
Dreiundneunzig Karten sind kaum ein großflächiges Datenleck. Bemerkenswert ist, dass das Unternehmen den Vorfall noch immer als Risikofaktor in seinen Jahresberichten auf Formular 20-F anführt, die bei der US-Börsenaufsicht SEC eingereicht werden. Für Investoren ist das Signal zweischneidig. Einerseits handelt es sich um eine Offenlegung in gutem Glauben: Das Unternehmen gibt nicht vor, eine makellose Bilanz zu haben. Andererseits ist es eine Erinnerung daran, dass für eine Plattform, die als Merchant of Record auftritt, also die Tickets selbst von den Karten der Kunden abbucht, Kartendaten ein Bereich dauerhafter Verantwortung bleiben.
Erwähnenswert ist auch, was nicht geschehen ist. Für 2023–2026 wurden in offenen Quellen keine größeren Datenlecks bei der Trip.com Group gefunden. Für ein Unternehmen mit 50 Millionen Installationen allein bei Google Play und Zehntausenden Beschäftigten ist das eine wesentliche Tatsache, die in keiner Diskussion über seinen Ruf fehlen darf. Das Problem des Unternehmens ist nicht, dass Daten abgeflossen sind, sondern dass Nutzer und Aufsichtsbehörden nicht sicher sind, wohin sie abfließen könnten.
Kreditanrufe: Die andere Seite derselben Daten
Die Sorge vor einer „Übermittlung nach China“ oder „nach Kambodscha“ ist abstrakt. Doch es gibt eine alltägliche Dimension der Datennutzung, die Nutzer unmittelbar spüren. BigGo hielt bei der Auswertung von Verbraucherbeschwerden ein Begleitproblem fest: aufdringliche Telefonanrufe mit Angeboten für Kreditprodukte sowie unsachgemäßes Inkasso nach einer Buchung.
Es handelt sich um Beschwerden, nicht um festgestellte Verstöße, und ihr Ausmaß lässt sich anhand dieser Quelle nicht beurteilen. Doch sie veranschaulichen den Mechanismus, der erklärt, warum sich das Kambodscha-Gerücht so schnell verbreitete. Ein Nutzer, der nach dem Kauf eines Tickets telefonisch Kreditangebote erhält, hat bereits einen Schluss gezogen: Seine Telefonnummer wird über den Zweck hinaus verwendet, zu dem er sie angegeben hat. Auf einem solchen Boden verfängt jedes Gerücht über eine „Datenübermittlung“ ohne Widerstand.
Für eine Plattform ist das eine bedeutende Weggabelung. Die Monetarisierung eines Kundenstamms über Finanzprodukte ist gängige Praxis, doch jeder unerwünschte Anruf zehrt genau an der Ressource, auf der das gesamte Modell des Online-Vermittlers beruht: an der Bereitschaft des Kunden, der Plattform Passdaten, Reiseroute und Karte anzuvertrauen.
Ein chinesisches Unternehmen mit 40% internationalem Umsatz
Die Wurzel beider Geschichten, der kambodschanischen wie der koreanischen, ist dieselbe Frage: Kann ein Unternehmen mit Hauptsitz in Shanghai ausländische Nutzer davon überzeugen, dass ihre Daten nicht der chinesischen Rechtsprechung unterliegen?
Die Struktur der Trip.com Group spiegelt den Versuch wider, diese Frage organisatorisch zu beantworten. Das Executive Office befindet sich in Singapur, 30 Raffles Place; Vertragspartner für Kunden im Ausland ist die Trip.com Travel Singapore Pte. Ltd., eben jene Gesellschaft, gegen die die koreanische KFTC ein Bußgeld verhängte. Zugleich ist die Muttergesellschaft an der Nasdaq und in Hongkong notiert, und der Hauptsitz bleibt in Shanghai.
Der wirtschaftliche Einsatz steigt. Das internationale Geschäft brachte dem Unternehmen 2025 rund 40% des Umsatzes, nach 35% im Jahr 2024; das Bruttobuchungsvolumen auf der internationalen Plattform Trip.com wuchs gegenüber dem Vorjahr um rund 60%. Je schneller der Auslandsanteil wächst, desto teurer wird jede Vertrauensepisode. Bei einem Umsatz von rund 62,4 Milliarden Yuan entsprechen 40% einer Größenordnung von 25 Milliarden Yuan, die von Nutzern abhängen, für die „ein chinesisches Unternehmen“ schon an sich ein Grund zur Sorge sein kann.
Das Unternehmen bestreitet die Risiken nicht. In seinem Formular 20-F räumt es die Möglichkeit von Ansprüchen im Zusammenhang mit personenbezogenen Daten ein. Und im Juli 2026, nach der kartellrechtlichen Entscheidung der chinesischen Aufsichtsbehörde SAMR, nahm Trip.com den Schutz personenbezogener Daten in seine Liste von 19 Maßnahmen in fünf Bereichen auf, als Teil des Blocks „Verbraucherschutz“. Was genau sich hinter diesem Punkt verbirgt – welche architektonischen, rechtlichen oder prüferischen Schritte –, wurde nicht öffentlich gemacht.
Was Nutzer beruhigen würde: Fragen ohne Antworten
Da das Unternehmen auf unsere Bitte um Stellungnahme nicht reagiert hat, bleibt nur, die Fragen zu formulieren, deren Beantwortung nach der Logik des Marktes die Spannungen rund um das Thema lindern würde.
Wo werden die Daten von Nutzern aus Südkorea, Europa, Russland und anderen Ländern außerhalb Chinas physisch gespeichert, und kann das Unternehmen dies belegen? Unterzieht sich Trip.com unabhängigen Datenschutz-Audits, und ist es bereit, deren Ergebnisse zu veröffentlichen? Werden die Daten ausländischer Nutzer an die Mutterstruktur in Shanghai übermittelt, und wenn ja, auf welcher Rechtsgrundlage? Verfügt das Unternehmen über ein Verfahren zur Bewertung von Reputationsrisiken, bevor es Partnerschaften mit Regierungsstellen von Drittstaaten eingeht – etwas, das nach der kambodschanischen Episode zu urteilen im Dezember 2025 fehlte? Und schließlich: Unter welchen Bedingungen werden die Telefonnummern von Kunden für die Vermarktung von Finanzprodukten genutzt, und kann ein Nutzer dem widersprechen?
Keine dieser Fragen unterstellt, dass das Unternehmen gegen Gesetze verstößt. Zusammen beschreiben sie jedoch die Lücke zwischen formaler Compliance und dem Vertrauen, das sich in den Köpfen der Nutzer bildet. Die kambodschanische Episode hat gezeigt, dass ein Gerücht ein Publikum schneller bewegt als jedes Datenleck, wenn diese Lücke groß ist. Die koreanische zeigt, dass schon die bloße Tatsache einer langwierigen Prüfung gegen das Unternehmen arbeitet, auch ohne Entscheidung der Aufsichtsbehörde.
Position des Unternehmens
Zur Kambodscha-Episode erklärte Trip.com öffentlich, die Partnerschaft habe die Tourismusförderung betroffen und ein Austausch personenbezogener Daten sei nicht vorgesehen gewesen; die Zusammenarbeit wurde ausgesetzt. Zur Prüfung durch die koreanische PIPC finden sich in den verfügbaren Quellen keine öffentlichen Stellungnahmen des Unternehmens. In seinem Jahresbericht auf Formular 20-F legt das Unternehmen den Vorfall von 2014 als Risikofaktor offen und räumt die Möglichkeit von Ansprüchen im Zusammenhang mit personenbezogenen Daten ein. Im Juli 2026 nahm das Unternehmen den Schutz personenbezogener Daten in die Liste der 19 Maßnahmen auf, die nach der Entscheidung der SAMR beschlossen wurden. Eine Presseanfrage wurde an Trip.com gesendet; bis zur Veröffentlichung lag keine Antwort vor.
Quellen
- Rocket Boys — Massenhafte Löschungen bei Trip.com wecken Sorgen über Datenaustausch mit Kambodscha
- MLex — Äußerung der PIPC-Vorsitzenden zur Prüfung von Trip.com
- Asia Economy — Kritik des Parlaments an der PIPC wegen unerledigter Fälle
- Korea Times — KFTC-Bußgelder wegen Verstößen gegen das E-Commerce-Gesetz
- Dailian — KFTC-Prüfung von „Dark Patterns“ und die Stellung von Trip.com in Korea
- PhocusWire — Ctrip von Sicherheitslücke bei Kreditkarten betroffen (2014)
- Formular 20-F, Geschäftsjahr 2024 — Jahresbericht der Trip.com Group
- Formular 20-F, Geschäftsjahr 2025 — Jahresbericht der Trip.com Group
- BigGo — Beschwerden über Marketinganrufe für Kreditprodukte
- The Standard — Die 19 Abhilfemaßnahmen von Trip.com nach dem SAMR-Bußgeld
Français: Cambodge et Corée : les données personnelles, l’actif le plus fragile d’une plateforme de voyage
Traduction préparée par la rédaction. L’original anglais figure plus haut.
En décembre 2025, Trip.com Group a perdu une partie de ses utilisateurs chinois non pas à cause d’une fuite, mais d’une rumeur : une seule annonce de partenariat avec les autorités touristiques du Cambodge a suffi à déclencher sur les réseaux sociaux une vague de messages du type « j’ai supprimé l’application ». Pendant ce temps, en Corée du Sud, l’examen par un régulateur de la manière dont l’entreprise traite les données personnelles dure depuis un an, sans qu’aucun résultat n’ait été publié. Pour une entreprise qui réalise 40 % de son chiffre d’affaires hors de Chine, la confiance quant au lieu et aux modalités de stockage des données clients devient une question de modèle économique.
Une vague de suppressions sans le moindre piratage
Fin décembre 2025. Trip.com annonce un partenariat avec les autorités touristiques du Cambodge, en apparence une banale information de marketing de destination. Mais le contexte était défavorable : le même mois, l’ambassade de Chine avait émis plusieurs avertissements à ses ressortissants concernant les voyages au Cambodge, et les tensions persistaient à la frontière entre la Thaïlande et le Cambodge.
La réaction sur les réseaux sociaux chinois a été immédiate. Les utilisateurs ont publié en masse qu’ils avaient supprimé l’application Trip.com ou leur compte. La crainte centrale, telle que l’a décrite le média japonais Rocket Boys, qui a suivi l’épisode, était que les données personnelles des voyageurs puissent aboutir dans des complexes d’escroquerie au Cambodge liés à la fraude téléphonique et à la traite des êtres humains.
Il importe d’être précis : aucune preuve d’un quelconque transfert de données n’a jamais été rendue publique. Selon certaines informations, le partenariat n’avait même pas commencé. L’entreprise a néanmoins suspendu la coopération et déclaré que celle-ci portait uniquement sur la promotion touristique et qu’aucun échange de données personnelles n’avait été envisagé.
Du point de vue de la réputation, c’est un cas d’école d’une netteté inhabituelle. La confiance envers une plateforme est d’ordinaire ébranlée par un incident : un piratage, une fuite, une décision de justice. Ici, l’élément déclencheur a été la conjonction de trois facteurs dont aucun ne concernait l’entreprise elle-même : un contexte médiatique alarmant autour du pays partenaire, la perception bien ancrée dans le public du Cambodge comme base de centres d’appels criminels, et la sensibilité préexistante des utilisateurs chinois à la question de savoir où leurs données pourraient aboutir.
La question ouverte qui découle de l’épisode : l’entreprise a-t-elle évalué le risque de communication du partenariat avant de l’annoncer, et dispose-t-elle d’une procédure pour une telle évaluation avant de futurs accords avec des organismes publics d’autres pays ?
Corée : un an sans réponse
Si l’histoire cambodgienne est celle d’une rumeur, l’histoire coréenne est celle d’un régulateur. Le 14 octobre 2025, Song Kyung-hee, présidente de la Commission de protection des informations personnelles (PIPC) de Corée du Sud, a déclaré lors d’une audition que la commission examinerait si Trip.com avait enfreint la loi sur la protection des données personnelles. La préoccupation, selon MLex, portait sur un possible transfert de données d’utilisateurs coréens vers la Chine. Il a également été indiqué que l’entreprise avait déjà fait l’objet d’enquêtes et de sanctions pour des questions similaires ; le détail de ces affaires antérieures n’est pas disponible dans les sources publiques.
Au 17 octobre 2026, soit exactement un an plus tard, aucun résultat de l’examen n’a été publié. Cela ne signale pas nécessairement une affaire complexe. Le 13 octobre 2026, Asia Economy a rapporté que la PIPC avait été critiquée au Parlement pour 30 dossiers restés en suspens depuis plus de deux ans, alors que la norme légale est de six à douze mois ; en 2026, la commission n’a procédé à des inspections sur place que dans 33 dossiers, soit 5,7 % du total. Autrement dit, le silence du régulateur pourrait refléter son arriéré plutôt que la gravité des allégations.
C’est une maigre consolation pour l’entreprise. Selon le média coréen Dailian, Trip.com est la première agence de voyage en ligne de Corée du Sud en nombre d’utilisateurs. L’incertitude sur une question sensible, « où vont mes données », plane depuis un an sur le plus grand marché de l’entreprise hors de Chine, et les utilisateurs n’ont obtenu d’une instance indépendante ni confirmation d’infractions, ni classement de l’affaire.
L’environnement réglementaire coréen est globalement devenu plus exigeant pour l’entreprise. Le 1er juin 2026, un autre régulateur, la Commission coréenne du commerce équitable (KFTC), a infligé à Trip.com Travel Singapore et Trip.com Korea des amendes d’un montant total de 10 millions de wons pour infraction à la loi sur le commerce électronique, plus précisément pour avoir effectué des remboursements sous forme de bons de compagnies aériennes plutôt que sur le moyen de paiement d’origine dans 13 010 cas. Le montant est symbolique, mais le fait en lui-même montre que les autorités coréennes surveillent de près la plateforme, et c’est dans ce contexte que la question des données personnelles est examinée.
2014 : l’année que l’entreprise ne s’autorise pas à oublier
Le seul incident documenté concernant des données dans l’histoire de l’entreprise remonte à mars 2014 et paraît modeste au regard des standards actuels. La plateforme WooYun.org a signalé que les données de cartes bancaires de 93 clients de Ctrip (le nom de l’entreprise à l’époque) avaient été stockées sur un serveur local. L’entreprise a attribué cela à un « test temporaire ». La vulnérabilité a été corrigée en deux heures, les cartes des clients ont été remplacées gratuitement, Ctrip a cessé de stocker les codes CVV et a créé un fonds de 800 000 dollars destiné aux hackers « chapeau blanc » qui découvrent des vulnérabilités.
Quatre-vingt-treize cartes, on peut difficilement parler d’une fuite à grande échelle. Ce qui est notable, c’est que l’entreprise cite toujours cet incident comme facteur de risque dans ses rapports annuels sur formulaire 20-F déposés auprès de la Securities and Exchange Commission (SEC) américaine. Pour un investisseur, le signal est à double tranchant. D’un côté, il s’agit d’une divulgation de bonne foi : l’entreprise ne prétend pas avoir un historique irréprochable. De l’autre, c’est un rappel que, pour une plateforme agissant en tant que merchant of record, c’est-à-dire qui débite elle-même les cartes des clients pour les billets, les données de cartes restent un domaine de responsabilité permanente.
Il convient aussi de dire ce qui ne s’est pas produit. Pour la période 2023–2026, aucune fuite de données majeure chez Trip.com Group n’a été trouvée dans les sources ouvertes. Pour une entreprise comptant 50 millions d’installations sur le seul Google Play et des dizaines de milliers de salariés, c’est un fait significatif qui ne peut être omis d’aucune discussion sur sa réputation. Le problème de l’entreprise n’est pas que des données ont fuité, mais que les utilisateurs et les régulateurs ne savent pas avec certitude vers où elles pourraient fuiter.
Appels pour des prêts : l’autre face des mêmes données
L’inquiétude quant à un « transfert vers la Chine » ou « vers le Cambodge » est abstraite. Mais il existe une dimension quotidienne de l’utilisation des données que les utilisateurs ressentent directement. BigGo, en examinant des plaintes de consommateurs, a relevé un problème connexe : des appels téléphoniques intrusifs proposant des produits de crédit et des pratiques de recouvrement de créances abusives après une réservation.
Il s’agit de plaintes, non d’infractions établies, et leur ampleur ne peut être évaluée à partir de cette source. Mais elles illustrent le mécanisme qui explique pourquoi la rumeur sur le Cambodge s’est propagée si vite. Un utilisateur qui commence à recevoir des offres de prêt par téléphone après avoir acheté un billet a déjà tiré une conclusion : son numéro de téléphone est utilisé au-delà de la finalité pour laquelle il l’a communiqué. Sur un tel terrain, toute rumeur de « transfert de données » prend sans rencontrer de résistance.
Pour une plateforme, c’est un carrefour important. Monétiser une base de clients au moyen de produits financiers est une pratique courante, mais chaque appel non sollicité érode précisément la ressource sur laquelle repose tout le modèle de l’intermédiaire en ligne : la disposition du client à confier à la plateforme les données de son passeport, son itinéraire et sa carte.
Une entreprise chinoise réalisant 40 % de son chiffre d’affaires à l’international
La racine des deux histoires, cambodgienne et coréenne, est la même question : une entreprise dont le siège est à Shanghai peut-elle convaincre des utilisateurs étrangers que leurs données ne relèvent pas de la juridiction chinoise ?
La structure de Trip.com Group traduit une tentative de répondre à cette question sur le plan organisationnel. Le bureau exécutif se trouve à Singapour, au 30 Raffles Place ; la partie contractante pour les clients étrangers est Trip.com Travel Singapore Pte. Ltd., l’entité même sanctionnée par la KFTC coréenne. Dans le même temps, la société mère est cotée au Nasdaq et à Hong Kong, et le siège reste à Shanghai.
Les enjeux économiques augmentent. L’activité internationale a apporté à l’entreprise environ 40 % de son chiffre d’affaires en 2025, contre 35 % en 2024 ; le volume brut des réservations sur la plateforme internationale Trip.com a progressé d’environ 60 % sur un an. Plus la part internationale croît vite, plus chaque épisode de défiance coûte cher. Avec un chiffre d’affaires d’environ 62,4 milliards de yuans, 40 % représentent de l’ordre de 25 milliards de yuans qui dépendent d’utilisateurs pour qui « une entreprise chinoise » peut être en soi un motif d’inquiétude.
L’entreprise ne nie pas les risques. Dans son formulaire 20-F, elle reconnaît la possibilité de réclamations liées aux données personnelles. Et en juillet 2026, après la décision antitrust du régulateur chinois SAMR, Trip.com a inscrit la protection des données personnelles dans sa liste de 19 mesures réparties en cinq domaines, au sein du volet « protection des consommateurs ». Ce que recouvre exactement ce point, quelles mesures d’architecture, juridiques ou d’audit, n’a pas été rendu public.
Ce qui rassurerait les utilisateurs : des questions sans réponse
L’entreprise n’ayant pas répondu à notre demande de commentaire, il reste à formuler les questions dont les réponses, selon la logique du marché, apaiseraient les tensions autour de ce sujet.
Où sont physiquement stockées les données des utilisateurs de Corée du Sud, d’Europe, de Russie et d’autres pays hors de Chine, et l’entreprise peut-elle le documenter ? Trip.com se soumet-elle à des audits indépendants de protection des données, et est-elle prête à en publier les résultats ? Les données des utilisateurs étrangers sont-elles transférées à la structure mère à Shanghai et, si oui, sur quelle base juridique ? L’entreprise dispose-t-elle d’une procédure d’évaluation du risque de réputation avant de nouer des partenariats avec des organismes publics de pays tiers, ce qui, à en juger par l’épisode cambodgien, faisait défaut en décembre 2025 ? Enfin, dans quelles conditions les numéros de téléphone des clients sont-ils utilisés pour la commercialisation de produits financiers, et un utilisateur peut-il s’y opposer ?
Aucune de ces questions ne présume que l’entreprise enfreint la loi. Mais ensemble, elles décrivent l’écart entre la conformité formelle et la confiance qui se forme dans l’esprit des utilisateurs. L’épisode cambodgien a montré que, lorsque cet écart est grand, une rumeur fait bouger un public plus vite que n’importe quelle fuite. L’épisode coréen montre que, même sans décision du régulateur, le simple fait d’un examen prolongé joue contre l’entreprise.
Position de l’entreprise
Concernant l’épisode cambodgien, Trip.com a déclaré publiquement que le partenariat portait sur la promotion touristique et qu’aucun échange de données personnelles n’avait été envisagé ; la coopération a été suspendue. Concernant l’examen de la PIPC coréenne, aucune déclaration publique de l’entreprise ne figure dans les sources disponibles. Dans son rapport annuel sur formulaire 20-F, l’entreprise mentionne l’incident de 2014 comme facteur de risque et reconnaît la possibilité de réclamations liées aux données personnelles. En juillet 2026, l’entreprise a inscrit la protection des données personnelles dans la liste des 19 mesures adoptées après la décision de la SAMR. Une demande de presse a été adressée à Trip.com ; aucune réponse n’avait été reçue au moment de la publication.
Sources
- Rocket Boys — Les suppressions massives de Trip.com suscitent des inquiétudes sur le partage de données avec le Cambodge
- MLex — Déclaration de la présidente de la PIPC sur l’examen de Trip.com
- Asia Economy — Critiques parlementaires visant la PIPC pour des dossiers non clôturés
- Korea Times — Amendes de la KFTC pour infractions à la loi sur le commerce électronique
- Dailian — Examen des « dark patterns » par la KFTC et position de Trip.com en Corée
- PhocusWire — Ctrip touché par une faille de sécurité sur les cartes de crédit (2014)
- Formulaire 20-F, exercice 2024 — Rapport annuel de Trip.com Group
- Formulaire 20-F, exercice 2025 — Rapport annuel de Trip.com Group
- BigGo — Plaintes concernant des appels de démarchage pour des produits de prêt
- The Standard — Les 19 mesures correctives de Trip.com après l’amende de la SAMR